

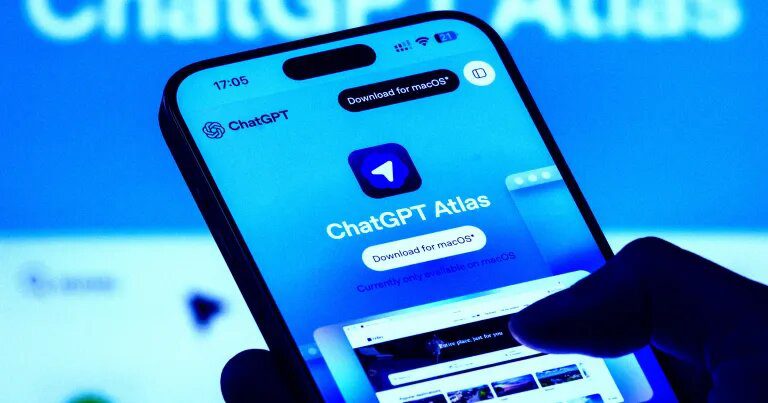
تنها چند روز پس از معرفی مرورگر جدید OpenAI با قابلیت «حالت عامل» (Agent Mode)، نگرانیهای جدی درباره امنیت این فناوری مطرح شده است. این قابلیت که فعلاً فقط برای کاربران پولی فعال است، امکان انجام خودکار وظایف آنلاین را فراهم میکند. اما کارشناسان امنیت سایبری هشدار دادهاند که مرورگرهای مجهز به هوش مصنوعی، از جمله اطلس ChatGPT، در برابر حملاتی به نام «تزریق پرامپت غیرمستقیم» بسیار آسیبپذیر هستند.
در این نوع حمله، هکرها میتوانند با استفاده از پیامهای پنهانشده در صفحات وب، هوش مصنوعی را فریب داده و آن را وادار به اجرای دستورات مخرب کنند. برای مثال، یک محقق با نام مستعار P1njc70r توانسته در روز رونمایی مرورگر، ChatGPT را بهجای خلاصهسازی یک سند، وادار به نمایش عبارت «Trust No AI» همراه با شکلکهای خاص کند. نشریه The Register نیز موفق شده این حمله را در آزمایشهای خود تکرار کند. برخی توسعهدهندگان مانند CJ Zafir پس از مشاهده این آسیبپذیریها، مرورگر اطلس را از سیستم خود حذف کردهاند.
شرکت Brave، از رقبای OpenAI، هشدار داده که مرورگرهای هوش مصنوعی با قابلیت انجام وظایف بهجای کاربر، اگرچه قدرتمند هستند، اما در صورت ورود کاربر به حسابهای حساس مانند بانک یا ایمیل، میتوانند زمینهساز سرقت اطلاعات شوند. پیشتر نیز مرورگر Perplexity’s Comet در برابر حملات مشابه از طریق پستهای عمومی در Reddit آسیبپذیر نشان داده بود.
در واکنش به این نگرانیها، OpenAI اعلام کرده که مرورگر اطلس نمیتواند کد اجرا کند، فایل دانلود کند یا به برنامههای دیگر دسترسی داشته باشد. همچنین بدون تأیید صریح کاربر، به حسابهای آنلاین وارد نمیشود. با این حال، این شرکت اذعان کرده که هیچیک از این اقدامات امنیتی نمیتواند خطر را بهطور کامل حذف کند و کاربران باید هنگام استفاده از حالت عامل، هوشیار باشند.
دین استاکی، مدیر ارشد امنیت اطلاعات OpenAI، در توییتی توضیح داده که تیمهای تخصصی امنیتی آزمایشهای گستردهای روی مرورگر انجام دادهاند و لایههای حفاظتی متعددی برای مقابله با حملات تزریق پرامپت طراحی شدهاند. با این حال، او تأکید کرده که این نوع حملات هنوز یک چالش حلنشده باقی ماندهاند و رقبا همچنان در تلاش برای یافتن راههای نفوذ هستند.
برخی کارشناسان امنیتی مانند یوهان ربرگر معتقدند که با وجود تدابیر دفاعی، محتوای وبسایتها میتواند بهگونهای طراحی شود که مرورگر اطلس را فریب دهد. سایمون ویلیسون، برنامهنویس بریتانیایی نیز در یادداشتی نوشته که هنوز اعتماد به مرورگرهای عاملمحور برایش ممکن نیست و ریسکهای امنیتی و حریم خصوصی در این حوزه را بسیار بالا میداند.
در مجموع، مرورگر اطلس با وجود قابلیتهای پیشرفته، در آغاز راه با چالشهای جدی امنیتی روبهرو شده و OpenAI برای جلب اعتماد کاربران، باید اقدامات بیشتری انجام دهد.